Groźne oszustwo wymierzone w klientów banków. Wystarczy przyłożyć kartę do telefonu. Eksperci ostrzegają
Niepokojący komunikat dla osób korzystających z bankowości mobilnej. Cyberprzestępcy wykorzystują nową odmianę oszustwa, w której zwykły telefon może stać się narzędziem służącym do przeprowadzenia nieautoryzowanej transakcji. Ofiara jest nakłaniana do zbliżenia karty płatniczej do smartfona, rzekomo w celu potwierdzenia swojej tożsamości. W rzeczywistości oszuści próbują wykorzystać dane przesyłane za pomocą technologii NFC. Zespół CSIRT KNF ostrzegł przed fałszywą aplikacją podszywającą się pod jeden z największych polskich banków.
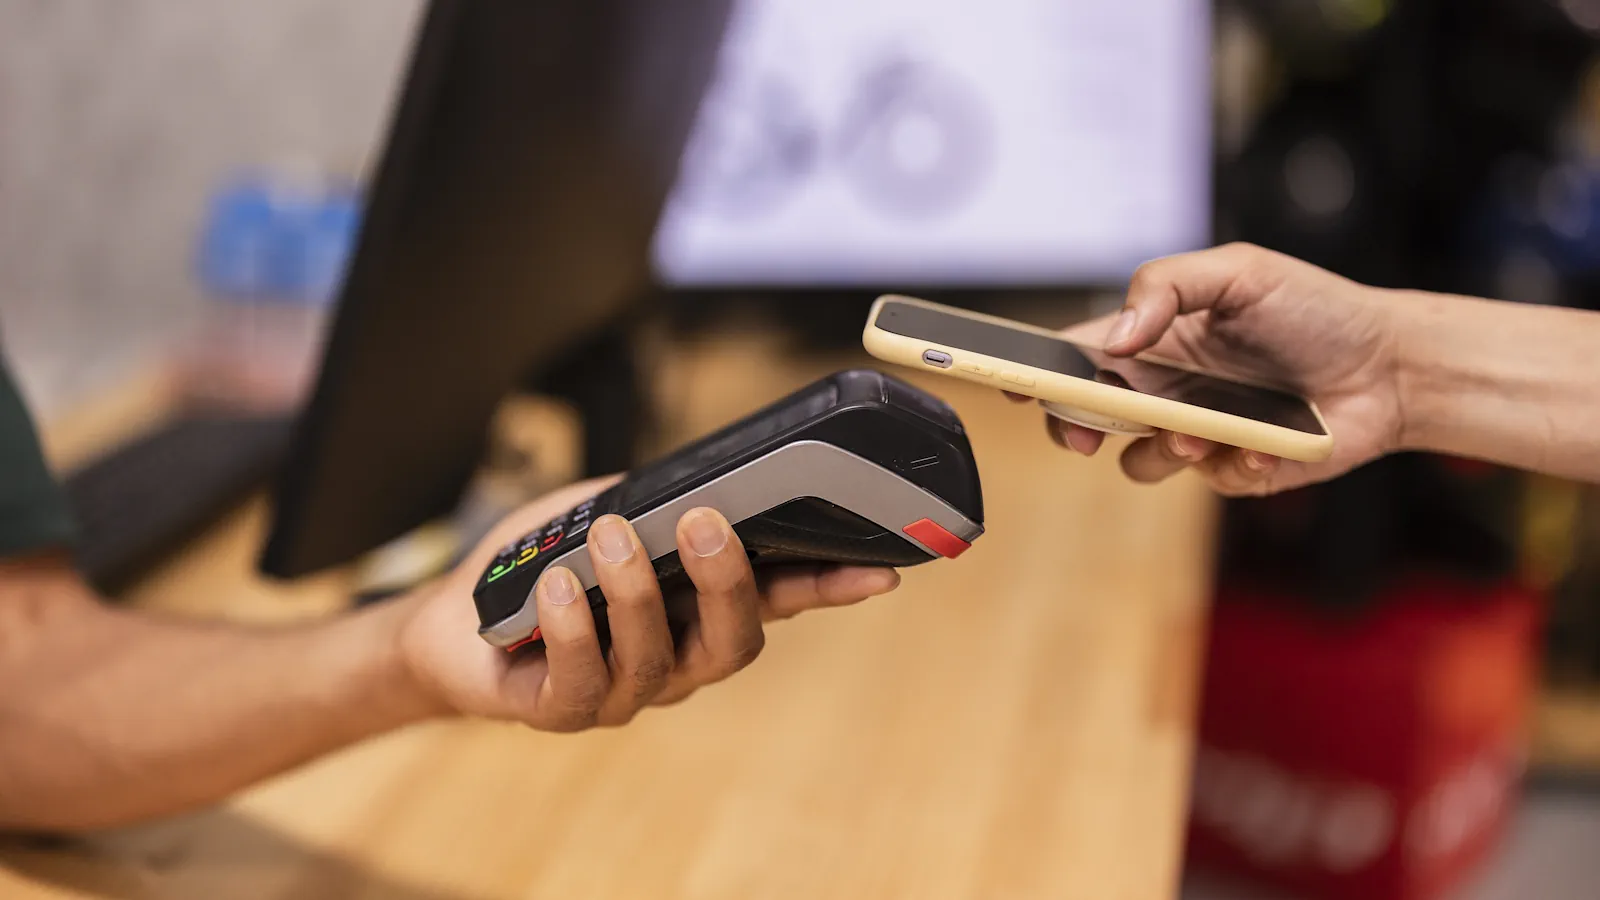
Przestępcy coraz częściej nie potrzebują fizycznego dostępu do karty płatniczej, aby podjąć próbę kradzieży pieniędzy. Zamiast tego wykorzystują manipulację, złośliwe oprogramowanie i zaufanie klientów do aplikacji bankowych.
Najnowsze ostrzeżenie dotyczy programu podszywającego się pod Bank Pekao. Złośliwa aplikacja została przygotowana dla telefonów z systemem Android i wykorzystuje technikę określaną jako NFC Relay.
Klienci popularnego banku na celowniku. Pojawiło się oficjalne ostrzeżenie
12 października 2026 roku zespół CSIRT KNF poinformował o wykryciu fałszywej aplikacji imitującej oprogramowanie Banku Pekao.
Program został zaprojektowany w taki sposób, aby wzbudzać zaufanie użytkownika i przekonać go do wykonania czynności, która na pierwszy rzut oka może wyglądać jak zwykła procedura bezpieczeństwa.
Na ekranie telefonu pojawia się polecenie zbliżenia karty płatniczej do urządzenia.
Osoba korzystająca z aplikacji może odnieść wrażenie, że w ten sposób potwierdza swoje dane lub przeprowadza dodatkową kontrolę wymaganą przez bank.
Tymczasem złośliwy program może wykorzystać komunikację między kartą a telefonem do przekazania jej urządzeniu kontrolowanemu przez przestępców.
Karta pozostaje w portfelu, ale pieniądze mogą być zagrożone
Mechanizm ataku wykorzystuje technologię NFC, znaną z codziennych płatności zbliżeniowych.
W normalnych warunkach umożliwia ona komunikację między kartą płatniczą a terminalem. Cyberprzestępcy próbują jednak przechwycić i przekazać tę komunikację do innego urządzenia.
Tak właśnie działa technika NFC Relay.
W uproszczeniu telefon ofiary może zostać wykorzystany jako pośrednik między jej kartą a sprzętem znajdującym się w posiadaniu oszusta.
Jeżeli atak się powiedzie, przestępcy mogą próbować przeprowadzić transakcję w innym miejscu, mimo że fizyczna karta nie opuściła rąk właściciela.
Nie oznacza to jednak, że samo przypadkowe dotknięcie kartą telefonu powoduje kradzież pieniędzy. Kluczowe znaczenie ma obecność złośliwego oprogramowania oraz możliwość wykorzystania komunikacji NFC.
Oszuści wykorzystują strach o bezpieczeństwo konta
Jednym z najskuteczniejszych elementów podobnych ataków jest przekonanie użytkownika, że musi natychmiast wykonać określoną czynność.
Cyberprzestępcy mogą podszywać się pod pracowników banku, wysyłać fałszywe komunikaty lub przygotowywać strony internetowe przypominające oficjalne serwisy instytucji finansowych.
W wiadomościach mogą pojawiać się informacje o rzekomym zagrożeniu środków, konieczności aktualizacji aplikacji albo pilnym potwierdzeniu tożsamości.
Celem jest skłonienie klienta do zainstalowania nieznanego programu i wykonania instrukcji.
Szczególnie niebezpieczne są sytuacje, w których aplikacja prosi nie tylko o zbliżenie karty, lecz również o wpisanie kodu PIN.
Podanie takich informacji w niezaufanym oprogramowaniu może zwiększyć ryzyko przeprowadzenia nieautoryzowanej operacji.
Fałszywa aplikacja poza oficjalnym sklepem. Tak można wpaść w pułapkę
Według ustaleń CSIRT KNF wykryty program nie był rozpowszechniany za pośrednictwem oficjalnego sklepu Google Play.
To ważna informacja, ponieważ przestępcy często próbują nakłonić użytkowników do instalowania plików APK pobieranych z nieznanych stron.
Link do takiego programu może przyjść SMS-em, e-mailem albo za pośrednictwem komunikatora.
Wiadomość może sprawiać wrażenie oficjalnego powiadomienia bankowego, szczególnie jeśli zawiera jego nazwę, logo lub ostrzeżenie dotyczące bezpieczeństwa.
Dlatego nie należy instalować aplikacji bankowych z odnośników przesyłanych w niespodziewanych wiadomościach.
Oprogramowanie powinno pochodzić z oficjalnych źródeł wskazanych przez bank.
Bank Pekao podjął działania. Zagrożenia nie można jednak lekceważyć
Bank Pekao poinformował o działaniach podjętych po wykryciu złośliwej aplikacji.
Według informacji przekazanych mediom fałszywy program został zablokowany, a sprawa zgłoszona odpowiednim zespołom zajmującym się cyberbezpieczeństwem.
Nie oznacza to jednak, że podobny mechanizm nie może zostać wykorzystany ponownie.
Cyberprzestępcy regularnie zmieniają wykorzystywane oprogramowanie, wygląd fałszywych stron i treść wiadomości kierowanych do potencjalnych ofiar.
Zagrożenie nie musi więc ograniczać się do klientów Banku Pekao. Podobne metody mogą być wykorzystywane do podszywania się pod inne instytucje finansowe.
Przyłożyłeś kartę do telefonu? Sprawdź, co zrobić
Jeżeli użytkownik zainstalował podejrzaną aplikację, należy jak najszybciej zaprzestać korzystania z niej.
Nie powinno się wpisywać kolejnych kodów, haseł ani wykonywać instrukcji wyświetlanych na ekranie.
W przypadku podejrzenia, że doszło do przekazania danych karty lub nieautoryzowanej transakcji, trzeba niezwłocznie skontaktować się z bankiem.
Najlepiej zrobić to przez oficjalną infolinię lub zaufane urządzenie, na którym nie instalowano podejrzanego programu.
Bank może zdecydować o konieczności zastrzeżenia karty, zmiany danych dostępowych i zabezpieczenia rachunku.
Warto również zachować wiadomości oraz inne informacje związane z próbą oszustwa.
Podejrzane SMS-y można przekazywać do CERT Polska pod numer 8080.
Eksperci ostrzegają przed jedną czynnością. Tego nie rób w podejrzanej aplikacji
Najważniejszy sygnał ostrzegawczy to nietypowa prośba o przyłożenie fizycznej karty płatniczej do telefonu w celu rzekomej weryfikacji konta.
Jeśli takie polecenie pojawia się w aplikacji pobranej z nieznanego źródła, należy potraktować je jako możliwą próbę oszustwa.
Szczególną ostrożność trzeba zachować również wtedy, gdy ktoś próbuje wywołać presję czasu, grozi natychmiastową blokadą rachunku albo nakłania do podania PIN-u.
Wykrycie fałszywej aplikacji podszywającej się pod Bank Pekao pokazuje, że cyberprzestępcy wykorzystują coraz bardziej zaawansowane metody. Karta nie musi zostać skradziona, aby jej właściciel został narażony na próbę nieuprawnionej transakcji. Najważniejszą ochroną pozostają ostrożność przy instalowaniu aplikacji i weryfikowanie nietypowych poleceń bezpośrednio w banku.
Dziennikarka ekonomiczna i specjalistka od tekstów prawnych, była wykładowczyni akademicka Uniwersytetu Warszawskiego. Autorka newsów gospodarczych i tekstów o prawie. Posiada dyplom z zakresu tłumaczeń prawnych i ekonomicznych. Warsztat naukowy wykorzystuje w codziennej pracy redakcyjnej, tworząc precyzyjne artykuły oparte na twardych danych. Jako jedna z nielicznych dziennikarek w branży, swoje teksty opiera na bezpośredniej pracy z zagranicznymi raportami finansowymi i aktami prawnymi, bez pośredników.